HttpCanary

类似应用

专题推荐
详情介绍
本文围绕专属术语为“小黄鸟”的专业抓包工具HttpCanary展开,完整覆盖其静态注入、动态注入两大核心模式,明确需遵循“先运行待抓包目标应用、再启动HttpCanary”的触发条件,解锁免登录辅助权限需在响应包体中填入恰好32位数字、解锁轻颜相机VIP需修改指定响应字段中end_time、flag、subscribe三个参数的false值为真并延长到期时间的双重操作要求,同时提及安卓7.0及以上系统仅13%普通用户无需root即可通过4.0.8625以下版本平行空间绕过用户CA证书不信任限制、安卓10设备完全不支持该平行空间方案、公钥证书固定等三类特殊场景会直接导致抓包失败的实操细节,全景拆解这款工具的核心功能、两类典型实操流程与全版本环境适配注意事项。
HttpCanary怎么使用
1、打开HttpCanary 选择目标应用。

2、找到你要抓包的应用,先运行要抓包的软件,再运行HttpCanary,因为有些软件会检测软件。
点击右下角开始抓包。

3、回到软件,随便输入,会截取到发送过去的封包。

4、然后选择静态注入。

5、点响应那里,在点跟随服务器那里的编辑按钮。

6、然后在Body那里随便输入长度为32的数字。

7、编辑完后再点击右上角的飞机。

8、接下来切回辅助程序,随意填写一组卡密提交,这时候就能成功跳转进辅助的主界面了。从这个操作结果就能发现,这款辅助的校验逻辑其实很简单:它只会校验服务器返回的数据包里是否存在一串长度为32位的数字,只要满足这个条件就会直接放行进入辅助功能界面。
HttpCanary怎么VIP
1、今天我们就用它来简单调试一下轻颜相机,以此来熟悉熟悉Http Canary的大概用法。
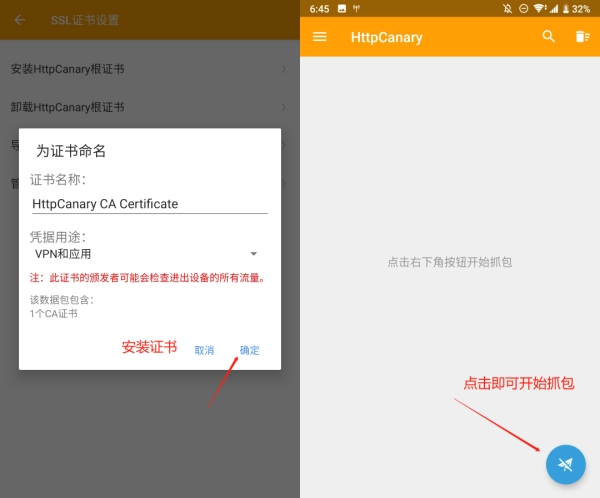
2、首先好轻颜相机和Http Canary,首次打开软件会提示你安装根证书,这个是必须要安装的,不然无法进行抓包。

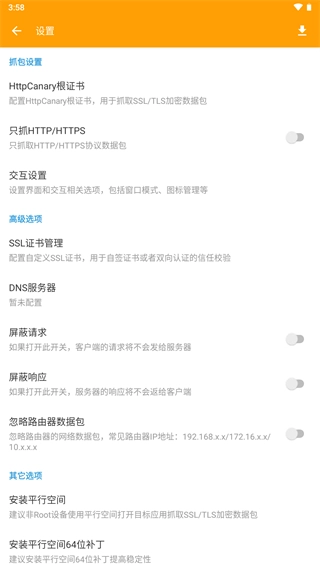
3、在Http Canary中点击设置- 目标应用 - 添加轻颜相机(为了不抓取其他多余的的数据,方便找包)
4、添加好目标应用后,点击主页右下角的小飞机图标,开启抓包,开启抓包后进入轻颜相机,随便点两下就可以返回Http Canary了。

5、第一步先定位到图1中展示的对应数据,手指长按该数据选项,在弹出的菜单里选择静态注入功能,给本次的注入操作设置一个自定义名称,接着切换到响应配置页面,将页面滑动到最底端,找到标注为请求体的栏目,点击该栏目右侧的编辑小图标,最后选用在线编辑模式即可。
6、上面图5是我已经修改好的响应消息体了,原数据如下:

7、我们从中筛选出几个核心数据项,比如end_time、flag、subscribe等,针对这些内容开展调试操作,调整到期时间参数与false对应的值,最终得到的结果如下呈现。

8、修改完成后,点击右上角的√保存即可。保存后,在设置中的 插件管理 ,即可看到刚刚创建的静态注入插件,点击启用即可。
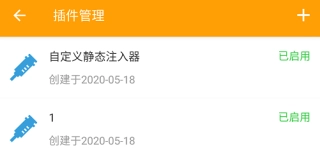
9、之后开启抓包,进入轻颜相机,即可看到会员已经调试成功。

HttpCanary使用注意事项
抓包是对网络传输发送与接收的数据包执行截获、重发、编辑、转存等操作,也可用于检查网络安全、数据截取,抓包应用的CA证书洗白需安装到系统中,Android系统将CA证书分为用户CA证书和系统CA证书,两类CA证书均可在设置->系统安全->加密与凭据->信任的凭据中查看,Android从7.0开始系统不再信任用户CA证书,对应的抓包解决方式为root后安装系统CA证书或使用4.0.8625以下版本的平行空间抓包版本,安卓10不支持平行空间,抓不到包的其他原因包含公钥证书固定、双向认证、非HTTP协议。
1、抓包(packetcapture)
抓包(packetcapture)指的是对网络传输过程中发送和接收的数据包执行截获、重发、编辑、转存等相关操作,该技术也可应用于网络安全检测场景,同时抓包还时常被用于各类数据截取相关的工作中。
2、CA证书
抓包应用的CA证书要洗白,必须安装到系统中。
Android系统将CA证书又分为两种:
用户CA证书和系统CA证书。
无论是系统CA证书还是用户CA证书,都可以在设置->系统安全->加密与凭据->信任的凭据中查看。
3、安卓7.0的用户CA证书限制Android从7.0开始系统不再信任用户CA证书
解决方式:
1、安装系统CA证书(root)
2、平行空间抓包版本4.0.8625以下.
安卓10不支持平行空间
抓不到包的其他原因:
公钥证书固定
双向认证
非HTTP协议
应用截图